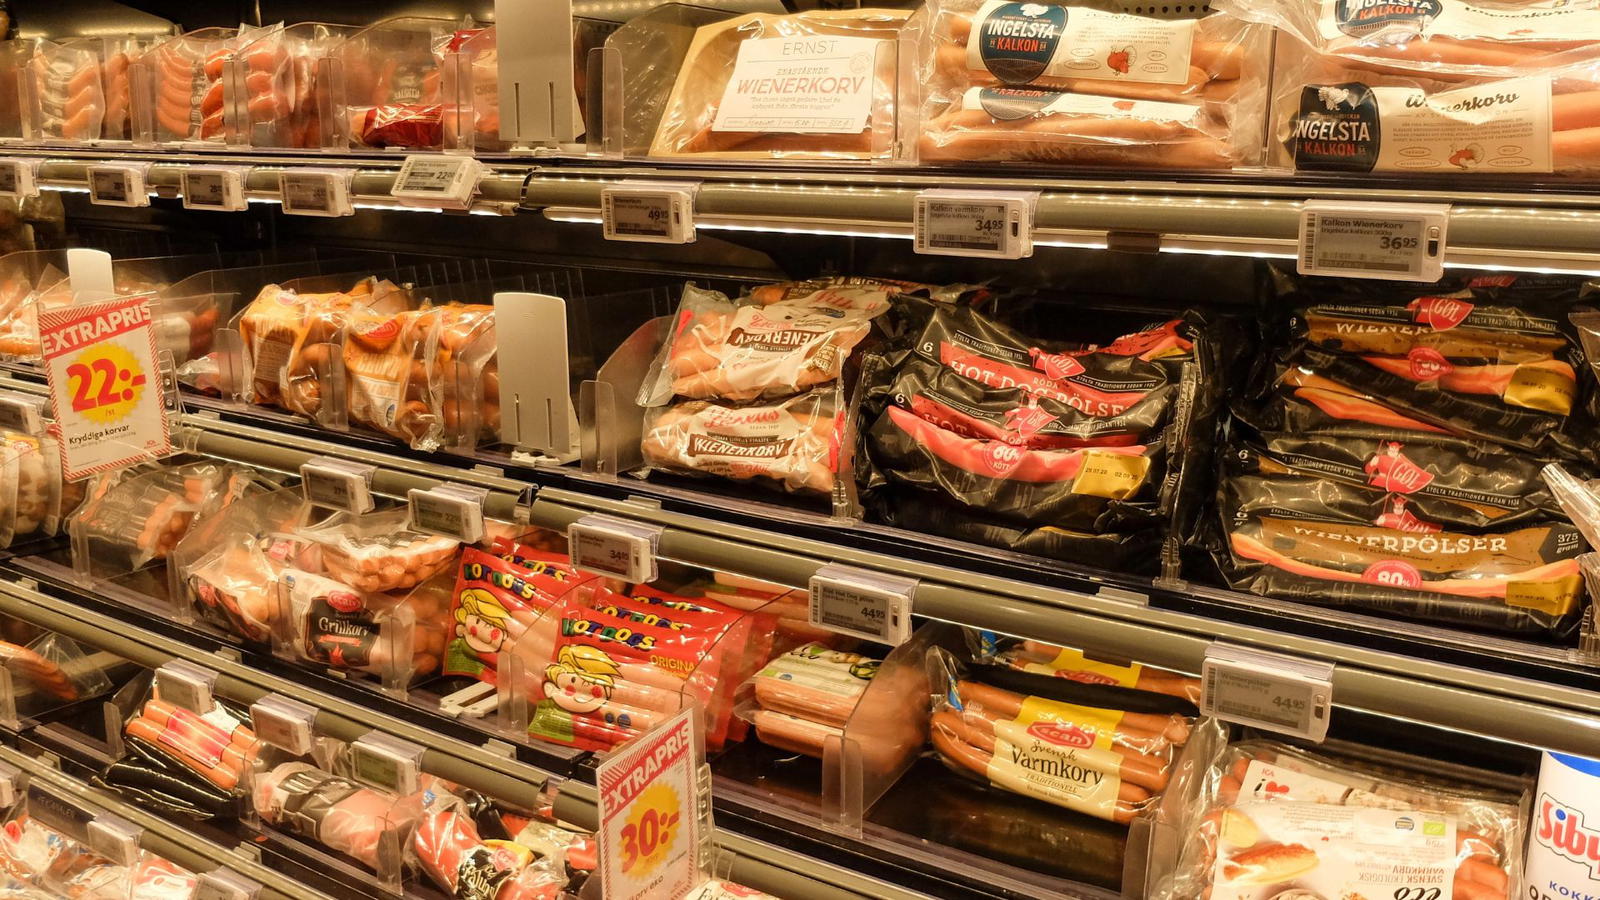
Hackare har fått kyl- och fryssystem i hundratals franska matbutiker att värmas upp till omkring 50 grader. Följden blev förstörd mat, bränder och butiker som tvingades tömma hela kyldiskar.
Attacken genomfördes under natten mellan den 11 och 12 oktober och drabbade flera av Frankrikes största livsmedelskedjor, däribland Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc och Monoprix.
Exakt hur många butiker som drabbats är fortfarande oklart eftersom kartläggningen pågår och olika kedjor har redovisat olika siffror. Klart är däremot att det handlar om hundratals butiker över hela Frankrike.
Annons
Hackarna satte kylsystemen i avfrostning
Angriparna behövde inte stänga av kylsystemen helt.
I stället manipulerades systemens inbyggda avfrostningsfunktion. Frysar och kylrum behöver regelbundet värmas upp kortvarigt för att avlägsna is från kylutrustningen.
Enligt Le Monde ändrades temperaturen för avfrostningen till omkring 50 grader samtidigt som processen förlängdes från ungefär en timme till upp till åtta timmar.
På det sättet kunde kylutrustningen själv användas för att värma upp utrymmena.
Det gjorde också attacken svårare att upptäcka direkt. När temperaturen väl blev tillräckligt hög för att utlösa larm hade systemen i vissa fall redan värmts under flera timmar.
I ett Intermarché-varuhus uppges kylrummet ha nått 50 grader. I en annan butik ska delar av utrustningen ha blivit så varma att komponenter smälte.
Reuters rapporterar också att attacken orsakade flera bränder.
Maten fick kastas
När kylkedjan bryts går det inte bara att sänka temperaturen igen och fortsätta sälja maten.
Kött, fisk, mejeriprodukter, frysta varor och andra temperaturkänsliga livsmedel måste kunna hållas inom bestämda temperaturintervall. Därför tvingades de drabbade butikerna kasta stora mängder mat.
I vissa butiker handlade det om varor för tiotusentals euro. Större butiker kan enligt Coopérative U ha förlorat varor för upp till omkring 200 000 euro vardera.
Någon slutlig kostnad för hela attacken finns ännu inte, men förlusterna väntas uppgå till miljontals euro.
Läs mer: Samsungs uppdatering slog ut kylskåpen – maten fick slängas
Kylsystemen var uppkopplade mot nätet
Bakom de drabbade systemen finns teknik från danska Danfoss.
Företagets AK-SM-serie används för central styrning och övervakning av kommersiella kylsystem. Från samma system kan en butik bland annat kontrollera temperaturer, larm, avfrostning och energianvändning.
Det är praktiskt eftersom stora butiker kan ha hundratals kylpunkter som behöver övervakas centralt. Men det innebär också att en produkt som styr fysisk utrustning blir en del av butikens nätverk.
Danfoss uppger att majoriteten av de system som berörts av attacken använde äldre produkter eller gammal mjukvara som inte längre fick säkerhetsuppdateringar.
Allvarliga säkerhetshål har hittats tidigare
Säkerhetsforskare har redan hittat flera allvarliga sårbarheter i Danfoss kylstyrning.
Clarotys säkerhetsteam Team82 analyserade tidigare AK-SM 800A och hittade flera svagheter i systemets webbaserade administrationsgränssnitt. I vissa scenarier kunde bristerna ge en angripare långtgående kontroll över systemet.
Danfoss har släppt uppdateringar som åtgärdar de rapporterade sårbarheterna och rekommenderar att kunder använder aktuell firmware.
Danfoss har dessutom tidigare klassat flera säkerhetsproblem i AK-SM 800A som allvarliga. En sårbarhet från 2023 fick CVSS-värdet 9,8 av 10 och kunde enligt företaget i värsta fall leda till att hela systemet komprometterades.
Det är däremot inte offentligt fastställt att just någon av dessa kända sårbarheter användes i den aktuella attacken. Den exakta vägen in i butikernas system är fortfarande under utredning.
Attacken gick från internet till den fysiska världen
Cyberattacker mot företag förknippas ofta med stulna lösenord, ransomware eller läckta kundregister.
Här blev resultatet något helt annat.
När ett uppkopplat styrsystem kontrollerar temperatur, ventilation, dörrar eller annan fysisk utrustning kan ett digitalt intrång direkt påverka den verkliga verksamheten.
Den typen av system brukar samlas under begreppet OT, operational technology. Till skillnad från vanlig IT styr de maskiner och industriella processer.
Ett sårbart mejlsystem kan läcka information. Ett sårbart kylsystem kan förstöra flera ton mat.
Butikerna kopplar bort systemen från nätet
Frankrikes åklagarmyndighet har öppnat en utredning och landets cybersäkerhetsmyndighet ANSSI har kopplats in.
Vem som ligger bakom attacken är ännu inte känt. Det finns heller inget offentligt besked om motivet eller om angriparna försökt pressa butikskedjorna på pengar.
Flera butiker har fått igång kylsystemen igen men valt att inte återansluta dem till nätverket medan utredningen fortsätter.
Läs mer: Dina hörlurar kan avlyssnas genom väggen
Ett gammalt kylsystem blev attackytan
Det som gör attacken särskilt intressant är hur vardaglig tekniken bakom den är.
Kylsystem finns i nästan varje livsmedelsbutik. När de kopplas upp blir fjärrövervakning, energistyrning och underhåll enklare. Samtidigt skapas ytterligare en väg in i verksamheten.
Danfoss senaste mjukvara innehåller bland annat striktare sessionshantering, HTTPS och hårdare regler för fjärråtkomst. Företaget rekommenderar också att äldre system uppdateras till nyare versioner.
Attacken i Frankrike visar varför det spelar roll.
Hackarna behövde inte ta kontroll över butikens kassor eller företagsservrar för att orsaka stora ekonomiska skador.
Det räckte att få kylskåpet att göra exakt det motsatta mot vad det är byggt för.
Spela lite spel!
Spela lite spel från TeknikGeeks redaktions utvalda bibliotek. Ett slumpmässigt spel i varje artikel.