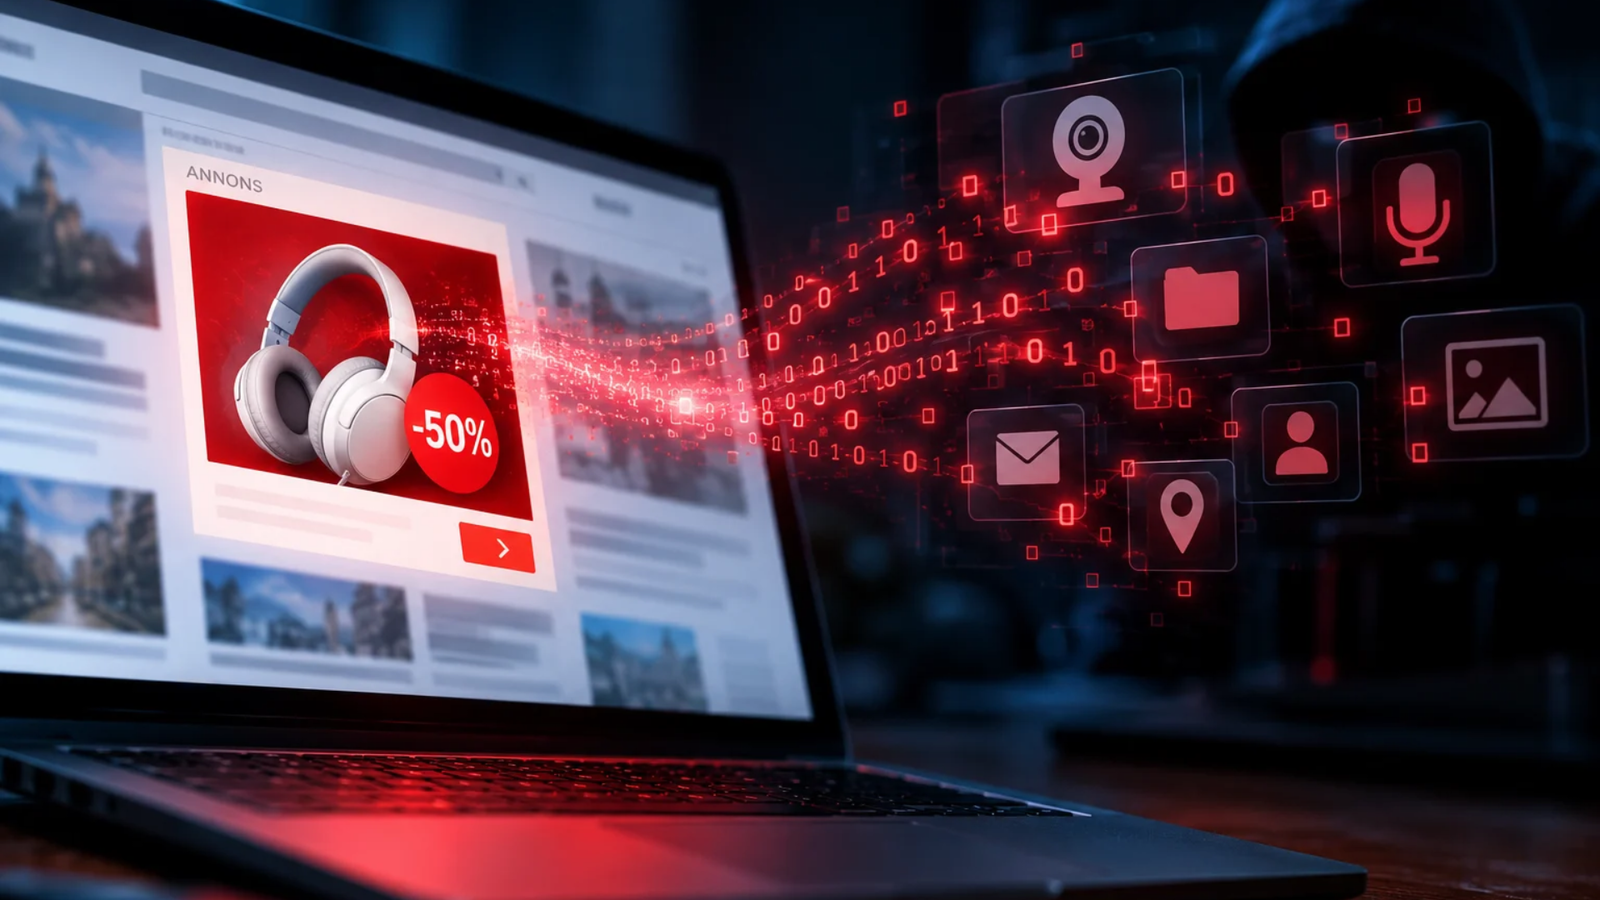
Zero-click-attacker har länge varit ett av de mest fruktade verktygen inom avancerad cyberspionage. Tidigare har de ofta utnyttjat sårbarheter i meddelandeappar och andra kommunikationstjänster.
Nu visar forskare vid Citizen Lab hur samma typ av attack kan levereras genom infrastrukturen för vanlig internetreklam.
Tekniken har fått namnet AdFection. I de dokumenterade attackerna räckte det att en särskilt utvald annons laddades på offrets enhet. Användaren behövde inte klicka på annonsen, och i vissa fall behövde den inte ens synas på skärmen.
Annons
Läs även: Säkerhetsmiss avslöjade över 335 000 övervakningskameror
Minst 45 enheter på Al Jazeera attackerades
Citizen Lab kopplar attackerna med hög säkerhet till spionprogram från israeliska Candiru, som numera använder namnet Integrity Labs.
Minst 45 enheter hos medieföretaget Al Jazeera utsattes under 2024 och 2025.
Bakom annonsleveransen pekar forskarna ut det israeliska företaget Discover-Tech. Företaget har presenterat sig som ett vanligt annonsbolag, men enligt Citizen Lab fungerade dess plattform även som en brygga mellan nätannonsering och kommersiella spionprogram.
När Discover-Tech vann en automatiserad annonsauktion kunde kod skickas till en specifik användares webbläsare eller app. Därifrån kunde ytterligare kod laddas för att utnyttja sårbarheter och installera spionprogram.
Hela processen kunde ske utan någon aktiv handling från användaren.
Forskarna beskriver det som den första offentligt dokumenterade tekniska bekräftelsen på att kommersiella zero-click-spionprogram faktiskt har distribuerats genom riktade annonser.
Annonser syntes på svenska känsliga nätverk
Omfattningen sträcker sig långt bortom Al Jazeera.
Citizen Lab analyserade omkring fyra miljarder poster från Discover-Techs annonsbudgivning. Under fyra månader visades företagets annonser på nästan 200 000 olika webbplatser och appar.
Forskarna hittade även omfattande aktivitet i Norden.
I Sverige hade annonser från Discover-Tech visats för användare på nätverk hos bland andra Försvarsmakten, Svenska kraftnät, Vattenfall, Saab, Volvo Group, Netnod, Chalmers och SMHI.
Det betyder inte att dessa organisationer hackades.
Citizen Lab skiljer tydligt mellan att en annons visats eller ett annonsbud registrerats och att en enhet faktiskt infekterats med spionprogram. Bekräftade infektioner finns i Al Jazeera-fallet, medan de svenska fynden visar hur långt annonsinfrastrukturen nådde.
Samma typ av annonsaktivitet upptäcktes även på nätverk hos Nato, FN, Europaparlamentet och EU-kommissionen.
Läs även: Miljonstöld skakar kryptovärlden – säkerhetsbugg låg bakom
Miljontals enheter kunde kartläggas
Attackerna bygger på en egenskap som redan är central för dagens nätannonsering: möjligheten att identifiera och rikta annonser till mycket specifika användare.
När en webbplats eller app laddar annonser sker automatiska auktioner där information om exempelvis enhet, IP-adress, annons-ID och andra identifierare kan skickas mellan ett stort antal aktörer.
Citizen Lab menar att Discover-Tech använde den infrastrukturen för att kartlägga användare och hitta specifika måltavlor.
Säkerhetsföretaget Confiant, som genomförde en parallell granskning, uppskattar att Discover-Tech visade omkring tio miljoner annonser per dag. Informationen kunde användas för att bygga omfattande profiler över enheter och användare innan en liten grupp valdes ut för mer riktade attacker.
Det är en viktig skillnad: miljontals personer kan ha blivit kartlagda utan att miljontals enheter för den skull infekterades.
Google har stängt av företaget
Discover-Tech hade under flera år tillgång till stora delar av den etablerade annonsmarknaden.
Företaget fanns från 2020 på listor över godkända eller certifierade annonsleverantörer hos både Google och branschorganisationen IAB Europe. Annonser distribuerades dessutom via plattformar från bland andra Google, Yandex och Beeswax.
Efter säkerhetsutredningen har flera aktörer agerat.
Google tog bort Discover-Tech från sina register och stängde företagets tillgång till Googles annonsbörser. IAB Europe tog bort bolaget från sin leverantörslista den 8 oktober, medan även Beeswax, Vungle och Eskimi har blockerat eller begränsat företagets tillgång.
Problemet är ändå större än ett enskilt företag.
Citizen Labs slutsats är att samma infrastruktur som gör det möjligt att visa rätt annons för rätt person också kan användas för att hitta en specifik individ och leverera skadlig kod direkt till dennes enhet.
För vanliga användare är risken fortfarande betydligt lägre än för exempelvis journalister, politiker och andra personer som kan vara mål för avancerad övervakning.
Men upptäckten visar att ett av internets mest vardagliga inslag nu också har demonstrerats som leveransväg för några av världens mest avancerade spionprogram.
Spela lite spel!
Spela lite spel från TeknikGeeks redaktions utvalda bibliotek. Ett slumpmässigt spel i varje artikel.