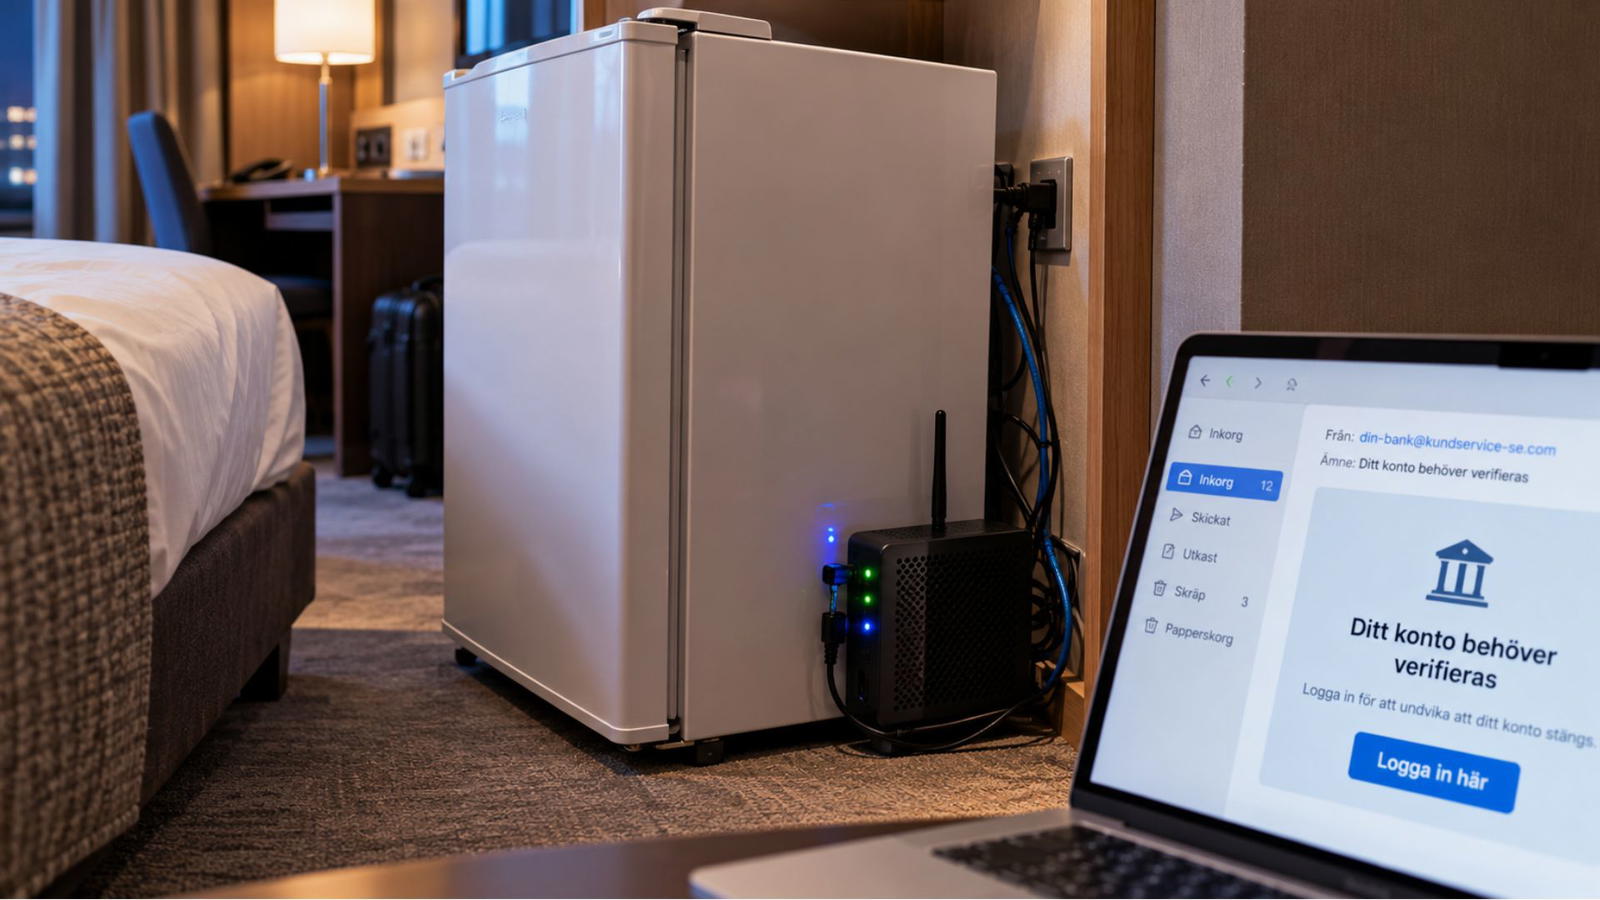
En liten dator gömd bakom ett kylskåp på ett hotellrum blev navet i en nätfiskekampanj som skickade hundratusentals bluffmejl. Polisen i japanska Hyogo uppger att en 39-årig man i maj 2025 tog sig in på ett hotell i Kobe tillsammans med en annan person och lämnade en dator gömd i rummet, ansluten till hotellets wifi.
När polisen senare undersökte maskinen hittades omkring 2,4 miljoner mejladresser och historik över cirka 480 000 skickade nätfiskemejl. Meddelandena utgav sig för att komma från kreditkortsföretag och försökte föra mottagarna vidare till falska webbplatser där kortuppgifter och annan personlig information kunde stjälas.
Annons
Datorn låg bakom kylskåpet
Upplägget var nästan provocerande enkelt. Mannen misstänks ha gått in på hotellet som en vanlig gäst och placerat den lilla datorn bakom kylskåpet, där den kunde ligga relativt osynlig. Maskinen anslöts sedan till hotellets trådlösa nätverk och lämnades kvar.
Polisen tror inte att mannen själv satt i hotellrummet och skickade de hundratusentals meddelandena. Datorn ska i stället ha fjärrstyrts av en annan person från en okänd plats. Hotellets vanliga internetanslutning blev därmed i praktiken en fysisk relästation för nätbedrägerier.
Hotellets IP-adress avslöjade upplägget
Datorn hade kunnat ligga kvar betydligt längre om inte en mottagare av ett av bluffmejlen hade reagerat. Information kopplad till meddelandet ledde tillbaka till hotellets IP-adress, vilket fick mottagaren att kontakta hotellet. När personalen började undersöka saken hittades datorn bakom kylskåpet och polisen kopplades in.
Metoden gav alltså bedragarna en viss anonymitet, men inte fullständig sådan. För den som följde nätverkstrafiken såg det först ut som att mejlen kom från hotellets internetanslutning. När spåret följdes vidare gick det däremot att komma fram till den fysiska plats där datorn faktiskt stod.
Källa: Hackread
https://hackread.com/phishing-emails-traced-computer-behind-hotel-fridge/
2,4 miljoner adresser betyder inte 2,4 miljoner offer
På datorn hittades omkring 2,4 miljoner mejladresser, men siffran ska inte tolkas som att lika många människor faktiskt utsatts för bedrägeri eller fått sina uppgifter stulna. Det handlar om adresser som fanns lagrade på maskinen.
Polisen hittade däremot historik över omkring 480 000 skickade nätfiskemejl. Hur många mottagare som öppnade meddelandena, klickade på länkarna eller faktiskt lämnade ifrån sig kortuppgifter är inte offentligt känt.
Hotellets wifi behöver inte ha varit hackat
Fallet skiljer sig från många attacker mot publika wifi-nät eftersom det inte finns några uppgifter om att gärningspersonerna först tog sig in i hotellets router eller utnyttjade något säkerhetshål i nätverket. I stället tog de med sig sin egen hårdvara och anslöt den på samma sätt som en vanlig hotellgäst.
Tekniskt är det betydligt enklare. Datorn behöver bara internetåtkomst och möjlighet att kommunicera med personen som fjärrstyr den. För hotellet blir konsekvensen ändå allvarlig eftersom den skadliga trafiken utåt går via hotellets internetanslutning och offentliga IP-adress.
Polisen misstänker fler inblandade
Den 39-årige mannen har gripits misstänkt för bland annat olaga intrång och bedrägligt störande av verksamhet. Japansk polis har inte offentliggjort hans inställning till anklagelserna och någon skuld är inte fastställd.
Polisen tror samtidigt att fler personer kan vara inblandade. Eftersom maskinen bedöms ha fjärrstyrts undersöker man om personerna som placerade datorn på hotellet fungerade som en lokal del i ett större nätverk. Mannens 39-åriga hustru har också gripits tillsammans med honom i en separat utredning om misstänkta köp med stulna kreditkortsuppgifter.
74 mobiler hittades i bostaden
Utredningen har dessutom lett polisen vidare till annan misstänkt brottslighet. Japanska medier uppger att 74 smartphones hittades i parets bostad och att mannen och kvinnan bland annat misstänks ha använt en annan persons kortuppgifter för att köpa tre varor, däribland dunjackor, för omkring 470 000 yen.
Polisen undersöker nu var kortuppgifterna kommer ifrån och om fler människor har drabbats. Det är däremot inte fastställt att uppgifterna härrör från just de 480 000 nätfiskemejl som skickades via hotellanslutningen.
Ett märkligt sätt att gömma sin riktiga plats
Tekniskt finns en tydlig poäng med upplägget. En bedragare som sitter hemma och skickar enorma mängder bluffmejl riskerar att lämna spår tillbaka till sin egen internetuppkoppling eller server. Genom att placera en liten fjärrstyrd dator någon annanstans flyttas i stället den synliga utgångspunkten för trafiken.
Den som följer IP-adressen hamnar då först vid hotellet. Samma grundidé kan genomföras med kapade routrar, infekterade datorer eller olika proxyservrar, men i Kobe verkar någon ha valt en betydligt mer handgriplig lösning: att faktiskt lämna en dator bakom ett kylskåp och använda hotellets nät som mellanhand.
Läs mer: Operatörens nya skydd stoppar farliga länkar direkt i mobilnätet
Nätfiske behöver inte börja på internet
Fallet visar hur fysisk och digital säkerhet ibland flyter ihop. Ingen avancerad nätverksattack behövdes för att placera datorn på hotellets nät. Någon behövde bara ta sig in i rummet, ansluta maskinen till wifi och gömma den tillräckligt väl för att personalen inte skulle hitta den.
Därifrån kunde en person på en helt annan plats försöka lura hundratusentals mottagare. Det tog till slut en uppmärksam mottagare och ett spår i nätverkstrafiken för att hitta platsen där kampanjen hade sin lokala utgångspunkt.
Och bakom den låg inte något hemligt datacenter eller avancerat serverrum.
Det var en liten dator bakom ett hotellkylskåp.
Spela lite spel!
Spela lite spel från TeknikGeeks redaktions utvalda bibliotek. Ett slumpmässigt spel i varje artikel.