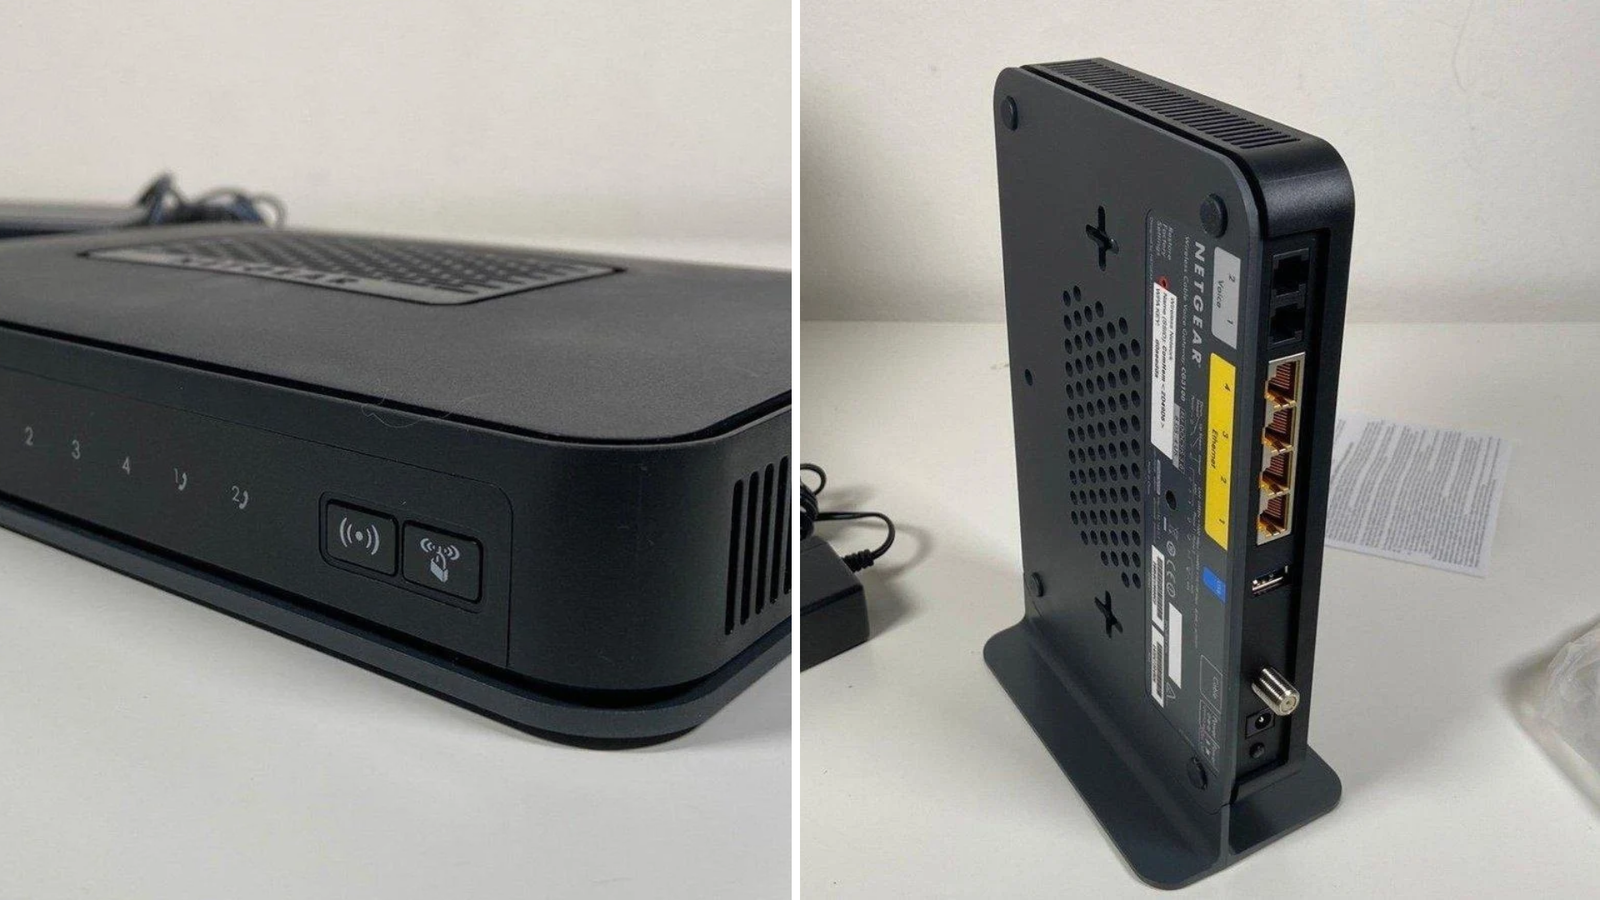
Säkerhetsforskaren Quentin Kaiser har avslöjat en sårbarhet i Broadcoms wifi-programvara som enligt hans undersökning funnits sedan åtminstone 2010. Felet kan utnyttjas av en angripare inom räckvidden för routerns trådlösa nätverk och ge möjlighet att läsa känslig information eller köra egen kod. Kaiser uppskattar att miljontals enheter världen över kan vara berörda.
Sårbarheten presenterades den 16 oktober under säkerhetskonferensen Hexacon i Paris. Forskaren demonstrerade fungerande attacker mot routrar hos tre belgiska internetoperatörer.
Annons
Routermodellen har även använts i Sverige
Säkerhetshålet är inte begränsat till Belgien. Broadcoms programvara används av flera internationella routertillverkare, och i Kaisers offentliga lista över berörda enheter finns bland annat Netgear CG3100, Cisco-routrar och flera modeller från TP-Link.
Det finns också en konkret svensk koppling. Netgear CG3100 har tidigare använts av svenska Com Hem-kunder, vilket bland annat framgår av äldre diskussioner på SweClockers. Samma modell finns på Kaisers lista över sårbara enheter.
Com Hem marknadsförde även Netgear CG3700 i sin egen produktbroschyr från 2015. Forskarens lista pekar däremot specifikt ut varianten CG3700B, vilket inte automatiskt innebär att den svenska CG3700-modellen har samma sårbarhet. Det finns heller inga verifierade uppgifter om hur många berörda enheter som fortfarande används i svenska hushåll.
Att en modell finns på listan är därför inte tillräckligt för att slå fast att varje exemplar som sålts i Sverige går att angripa. Den installerade programvaran och eventuella säkerhetsuppdateringar spelar också roll.
Hackaren behöver inte känna till lösenordet
Det som gör sårbarheten särskilt allvarlig är hur attacken genomförs. Felet finns i Broadcoms hantering av meddelanden kopplade till WPS, en funktion som ska göra det enklare att ansluta enheter till ett trådlöst nätverk.
När routern tar emot vissa uppdelade WPS-meddelanden hanteras informationen felaktigt. En angripare kan utnyttja detta för att påverka routerns minne och i förlängningen få den att köra skadlig kod.
Vid ett av Kaisers tester lyckades han läsa ut routerns sparade wifi-lösenord och sedan ansluta till nätverket. I ett annat test fick han tillgång till en kommandotolk med höga systembehörigheter, vilket gav omfattande kontroll över den angripna enheten.
Det krävs varken att angriparen känner till wifi-lösenordet eller att en vanlig WPS-anslutning slutförs. Däremot måste personen kunna nå routern via dess trådlösa radiosignal, exempelvis från en närliggande byggnad eller gata.
Enligt The Hacker News finns ännu inga rapporterade attacker i verkliga miljöer med just den här sårbarheten. De dokumenterade angreppen är säkerhetsforskarens egna demonstrationer.
Säkerhetshålet har överlevt i 16 år
Problemet är inte bara att felet är gammalt. Broadcom ska enligt Kaiser ha känt till sårbarheten sedan 2018, då en ofullständig rättning introducerades.
För vissa äldre Broadcom-plattformar bedömer forskaren att sårbarheten riskerar att förbli permanent eftersom enheterna saknar en fungerande lösning. Andra plattformar skulle kunna åtgärdas om tillverkarna uppdaterar den underliggande wifi-programvaran.
Det illustrerar ett större problem med äldre nätverksutrustning. Säkerheten beror inte enbart på chipet eller routerns tillverkare, utan även på att rättelser når fram till de produkter som faktiskt finns ute hos kunderna.
Läs mer: Tusentals Androidmobiler säljs med virus redan installerat
Så kontrollerar du om din router kan vara berörd
Den som använder en äldre router bör börja med att kontrollera tillverkare och exakt modellnummer. Informationen finns vanligtvis på en etikett under enheten eller i routerns administrationsgränssnitt.
Modellnumret kan sedan jämföras med forskarens offentliga lista. Saknas modellen där betyder det inte nödvändigtvis att den är säker, eftersom kartläggningen fortfarande är ofullständig. För en säker bedömning kan även programvaruversionen behöva granskas.
Nästa steg är att kontrollera om routern fortfarande får säkerhetsuppdateringar. Har den levererats av en bredbandsoperatör bör kunden kontakta operatören och fråga om modellen är berörd och om någon rättelse finns tillgänglig.
Netgear rekommenderar generellt att användare installerar säkerhetsuppdateringar och ersätter produkter som nått slutet av sin supportperiod. Sådana enheter får inte längre nya säkerhetsuppdateringar, vilket gör dem särskilt problematiska när allvarliga sårbarheter upptäcks.
Att enbart byta wifi-lösenord löser inte det aktuella problemet eftersom attacken kan inledas utan lösenordet. Det finns heller ingen verifierad routerinställning som garanterat stoppar just den här attacken på alla berörda modeller.
Läs mer: Operatörens nya skydd stoppar farliga länkar direkt i mobilnätet
För svenska användare är den viktigaste slutsatsen att även äldre routrar som tidigare levererats av svenska operatörer behöver granskas. Säkerhetshålet har dokumenterats internationellt, men omfattningen i Sverige är fortfarande okänd. Om en äldre router visar sig vara berörd och inte längre kan uppdateras kan ett byte vara den enda långsiktigt tillförlitliga lösningen.
Spela lite spel!
Spela lite spel från TeknikGeeks redaktions utvalda bibliotek. Ett slumpmässigt spel i varje artikel.